
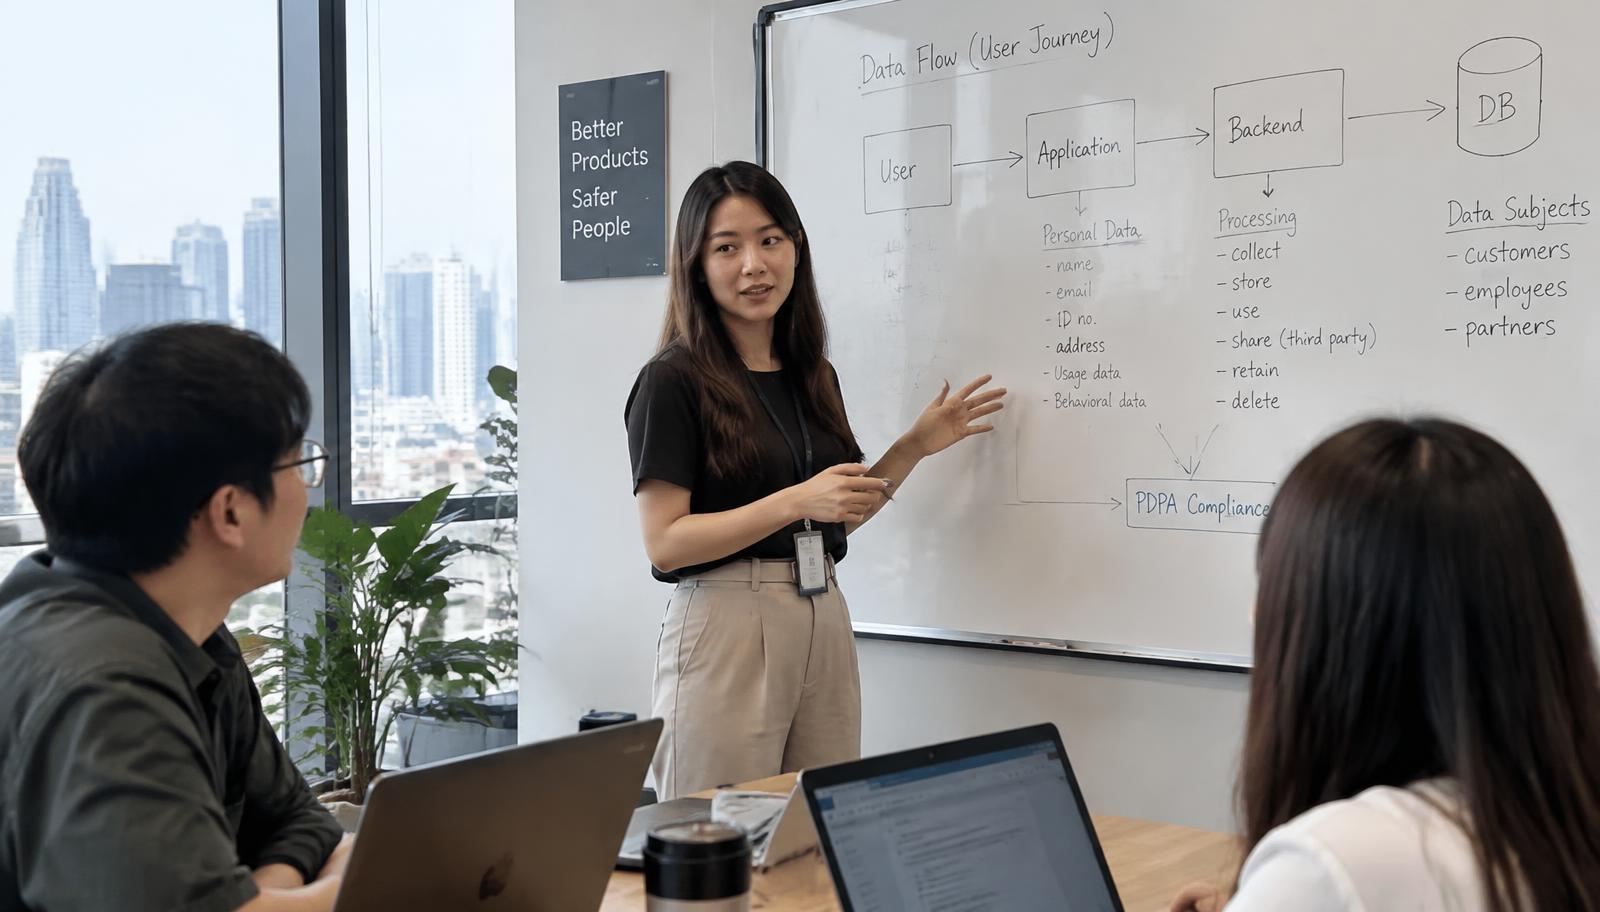
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) ใช้บังคับเต็มรูปแบบตั้งแต่ 1 มิถุนายน 2565 ธุรกิจที่เก็บชื่อ เบอร์โทร อีเมล หรือข้อมูลลูกค้า–พนักงาน ต้องมีฐานทางกฎหมายในการประมวลผล แจ้งวัตถุประสงค์ให้เจ้าของข้อมูลทราบ ทำบันทึกรายการกิจกรรม (ROPA) ดูแลความปลอดภัย และแจ้งเหตุละเมิดต่อสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลภายใน 72 ชั่วโมงเมื่อมีความเสี่ยง การมี Privacy Policy บนเว็บอย่างเดียวไม่พอ
ตรวจทานข้อมูลล่าสุด: 2026-10-04 · ข้อมูลนี้เป็นภาพรวมทั่วไป ไม่ใช่คำปรึกษาทางกฎหมายเฉพาะกรณี
PDPA ใช้กับธุรกิจของคุณหรือไม่
PDPA ใช้กับผู้ควบคุมข้อมูลและผู้ประมวลผลข้อมูลที่อยู่ในประเทศไทย และยังใช้กับผู้ที่อยู่นอกประเทศไทยหากเสนอสินค้าหรือบริการแก่บุคคลในไทย หรือเฝ้าติดตามพฤติกรรมของคนในไทย นั่นหมายความว่าร้านค้าออนไลน์ต่างประเทศที่ยิงโฆษณามายังคนไทยก็อยู่ในขอบเขตด้วย
ข้อมูลส่วนบุคคลคือข้อมูลที่ทำให้ระบุตัวบุคคลได้ทั้งทางตรงและทางอ้อม ไม่ใช่แค่ชื่อและเลขบัตรประชาชน แต่รวมถึง IP address รหัสคุกกี้ที่ผูกกับบัญชี ภาพจากกล้องวงจรปิด และประวัติการซื้อ ส่วนข้อมูลอ่อนไหว เช่น ข้อมูลสุขภาพ ศาสนา ประวัติอาชญากรรม และข้อมูลชีวภาพ ต้องได้รับความยินยอมโดยชัดแจ้งหรือมีข้อยกเว้นเฉพาะตามมาตรา 26
สำหรับลูกค้าของเราซึ่งส่วนใหญ่ทำงานเอกสารข้ามประเทศ จุดเสี่ยงที่พบบ่อยคือการรับสำเนาหนังสือเดินทาง ใบตรวจประวัติอาชญากรรม และเอกสารครอบครัวผ่าน LINE หรืออีเมลส่วนตัวของพนักงาน โดยไม่มีระยะเวลาลบที่ชัดเจน
ฐานทางกฎหมาย: ไม่ใช่ทุกอย่างต้องขอความยินยอม
ความเข้าใจผิดที่ทำให้ธุรกิจสร้างแบบฟอร์มยุ่งยากเกินจำเป็นคือคิดว่าต้องขอความยินยอมทุกครั้ง มาตรา 24 กำหนดฐานอื่นไว้หลายฐาน การเลือกฐานให้ถูกตั้งแต่ต้นทำให้ไม่ต้องหยุดให้บริการเมื่อลูกค้าถอนความยินยอม
| ฐาน | ใช้เมื่อ | ตัวอย่าง |
|---|---|---|
| สัญญา | จำเป็นต่อการให้บริการตามที่ลูกค้าขอ | เก็บที่อยู่เพื่อส่งเอกสารรับรองกลับ |
| หน้าที่ตามกฎหมาย | กฎหมายบังคับให้เก็บ | เก็บเอกสารบัญชีและภาษีตามระยะเวลาที่กฎหมายกำหนด |
| ประโยชน์โดยชอบด้วยกฎหมาย | ธุรกิจมีเหตุผลที่สมดุลกับสิทธิเจ้าของข้อมูล | กล้องวงจรปิดเพื่อความปลอดภัยในสำนักงาน |
| ความยินยอม | ไม่มีฐานอื่นรองรับ | ส่งข่าวสารการตลาด คุกกี้โฆษณา |
| ประโยชน์สำคัญต่อชีวิต | ป้องกันอันตรายต่อชีวิตร่างกาย | ติดต่อญาติในเหตุฉุกเฉิน |
สิ่งที่ธุรกิจควรมี (และเราจัดทำให้)
- นโยบายความเป็นส่วนตัว (Privacy Notice) แยกตามกลุ่มเจ้าของข้อมูล เช่น ลูกค้า ผู้สมัครงาน พนักงาน และผู้ติดต่อ เขียนให้ตรงกับข้อมูลที่เก็บจริง
- ข้อกำหนดและเงื่อนไขการใช้บริการ (Terms & Conditions) สำหรับเว็บไซต์ แอป หรือแพลตฟอร์ม
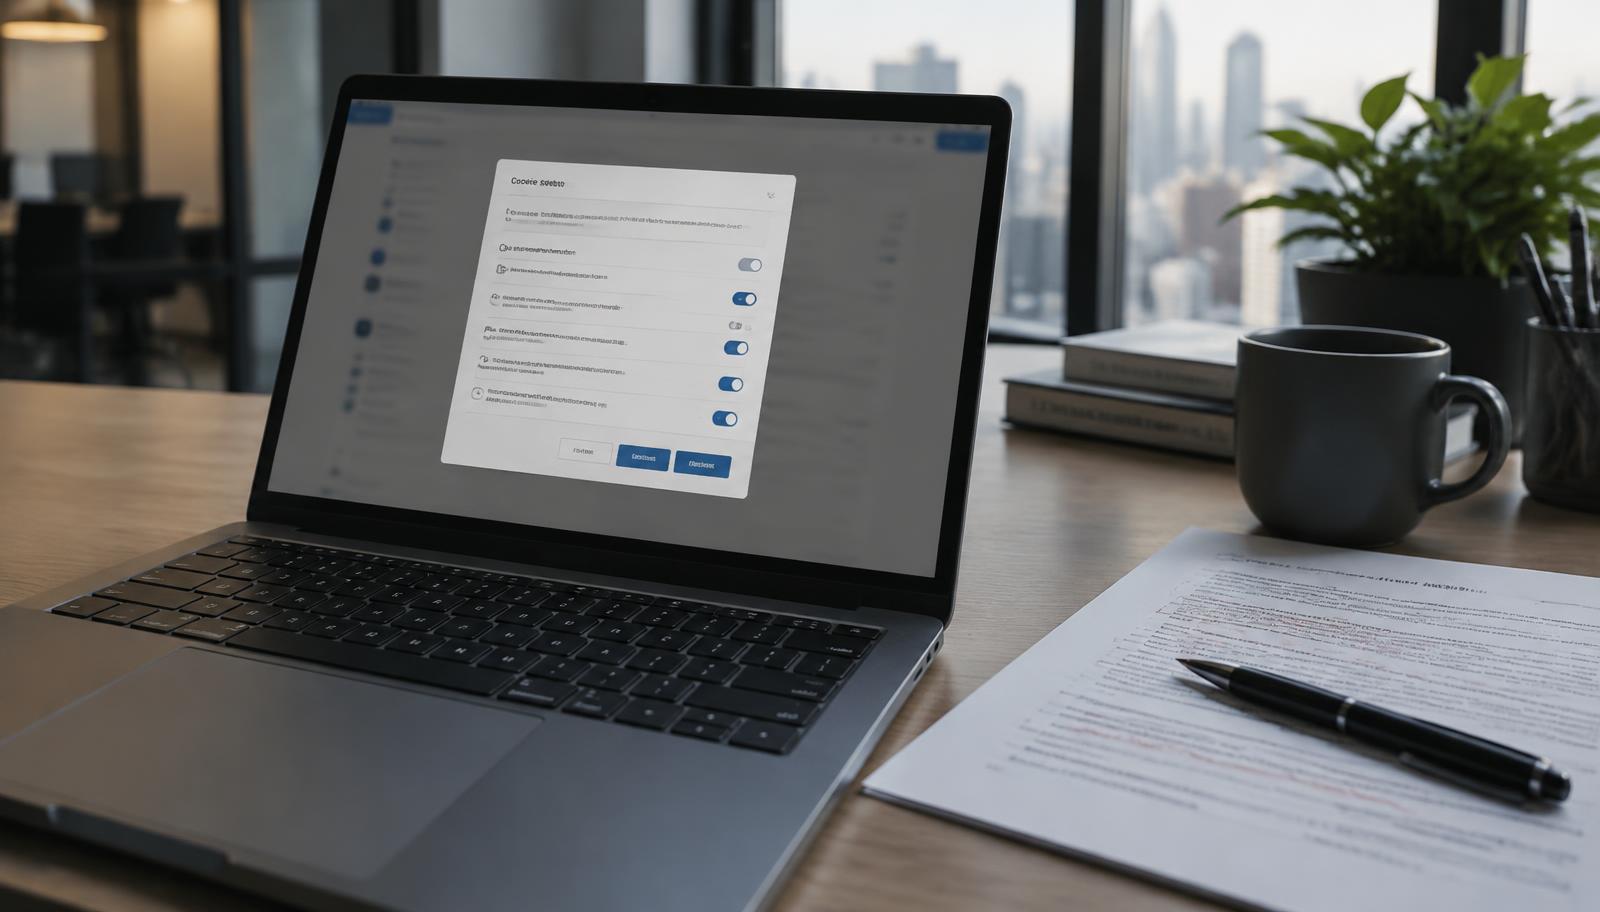
- แบนเนอร์และการตั้งค่าคุกกี้ที่แยกคุกกี้จำเป็นออกจากคุกกี้วิเคราะห์และโฆษณา และไม่ตั้งค่าเปิดไว้ก่อน
- บันทึกรายการกิจกรรมการประมวลผล (ROPA) ตามมาตรา 39
- สัญญาประมวลผลข้อมูล (DPA) กับผู้ให้บริการภายนอก เช่น ระบบบัญชี CRM คลาวด์
- ขั้นตอนรับคำขอใช้สิทธิของเจ้าของข้อมูล เช่น ขอเข้าถึง ขอลบ ขอคัดค้าน
- แผนรับมือเหตุละเมิดข้อมูลและแบบฟอร์มแจ้งเหตุ
- นโยบายระยะเวลาเก็บรักษาและการทำลายข้อมูล
ขั้นตอนการทำงานของเรา
1. สำรวจข้อมูลที่เก็บจริง (Data Mapping)
สัมภาษณ์ฝ่ายที่เกี่ยวข้องและตรวจระบบ ฟอร์ม เว็บไซต์ และเครื่องมือการตลาด เพื่อดูว่าเก็บข้อมูลอะไร จากใคร ใช้ทำอะไร ส่งให้ใคร และเก็บนานเท่าไร
2. วิเคราะห์ช่องว่าง
เทียบสิ่งที่ทำอยู่กับข้อกำหนดของ PDPA และประกาศของคณะกรรมการ จัดลำดับความเสี่ยงจากสูงไปต่ำ
3. จัดทำเอกสาร
ร่างนโยบาย ROPA สัญญา และขั้นตอนภายในเป็นภาษาไทยและอังกฤษ ปรับให้ตรงกับธุรกิจ ไม่ใช้แบบฟอร์มสำเร็จรูปที่อ้างข้อมูลที่ไม่ได้เก็บ
4. ปรับระบบและอบรม
แนะนำการตั้งค่าคุกกี้ การจำกัดสิทธิ์เข้าถึง และอบรมพนักงานที่รับเอกสารลูกค้า
5. ทบทวนต่อเนื่อง
ทบทวนเมื่อเพิ่มบริการ เปลี่ยนระบบ หรือส่งข้อมูลไปต่างประเทศ
เมื่อไรต้องแต่งตั้ง DPO
มาตรา 41 กำหนดให้ต้องมีเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) เมื่อเป็นหน่วยงานรัฐตามที่คณะกรรมการประกาศ เมื่อกิจกรรมหลักต้องเฝ้าติดตามข้อมูลหรือระบบอย่างสม่ำเสมอและมีข้อมูลจำนวนมาก หรือเมื่อกิจกรรมหลักเป็นการประมวลผลข้อมูลอ่อนไหว รายละเอียดเกณฑ์ "จำนวนมาก" อยู่ในประกาศคณะกรรมการ ธุรกิจที่ไม่เข้าเกณฑ์ก็แต่งตั้งโดยสมัครใจได้ และควรมีผู้รับผิดชอบที่ชัดเจนอยู่ดี
DPO อาจเป็นพนักงานหรือผู้ให้บริการภายนอกก็ได้ แต่ต้องรายงานตรงต่อผู้บริหารสูงสุด และไม่ถูกลงโทษเพราะปฏิบัติหน้าที่
เหตุละเมิดข้อมูลและบทลงโทษ
เมื่อเกิดเหตุละเมิด ผู้ควบคุมข้อมูลต้องแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลโดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ทราบเหตุ เว้นแต่ไม่มีความเสี่ยงต่อสิทธิของบุคคล และถ้ามีความเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลด้วย
บทลงโทษมีสามระดับ: ความรับผิดทางแพ่งซึ่งศาลอาจสั่งค่าสินไหมเพื่อการลงโทษเพิ่มได้ไม่เกินสองเท่าของค่าเสียหายจริง โทษทางอาญาสำหรับกรณีข้อมูลอ่อนไหวที่ทำให้ผู้อื่นเสียหาย และโทษปรับทางปกครองสูงสุดห้าล้านบาทต่อกรณี ผู้บริหารที่สั่งการหรือละเลยอาจต้องรับผิดร่วมด้วย
กฎหมายดิจิทัลอื่นที่ควรตรวจคู่กัน
- พระราชบัญญัติว่าด้วยธุรกรรมทางอิเล็กทรอนิกส์ พ.ศ. 2544: การทำสัญญาออนไลน์และลายมือชื่ออิเล็กทรอนิกส์
- พระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์: การเก็บข้อมูลจราจรทางคอมพิวเตอร์ของผู้ให้บริการ
- กฎหมายคุ้มครองผู้บริโภคและการขายตรง–ตลาดแบบตรง สำหรับร้านค้าออนไลน์
- การส่งข้อมูลไปต่างประเทศตามมาตรา 28–29 เช่น เมื่อใช้คลาวด์หรือบริษัทแม่ต่างประเทศ
คำขอใช้สิทธิของเจ้าของข้อมูลและการแจ้งเหตุละเมิด
เจ้าของข้อมูลมีสิทธิขอเข้าถึงและขอรับสำเนา ขอให้แก้ไข ขอให้ลบหรือทำให้ไม่สามารถระบุตัวตน ขอระงับการใช้ คัดค้านการประมวลผล และขอโอนย้ายข้อมูล มาตรา 30 กำหนดให้ผู้ควบคุมข้อมูลดำเนินการตามคำขอเข้าถึงโดยไม่ชักช้าและไม่เกินสามสิบวันนับแต่วันที่ได้รับคำขอ ธุรกิจจึงควรมีช่องทางรับคำขอที่ชัดเจน แบบฟอร์มยืนยันตัวตน และบันทึกการตอบคำขอทุกครั้ง
เมื่อเกิดเหตุละเมิดข้อมูล เช่น อีเมลส่งไฟล์ลูกค้าผิดคน แล็ปท็อปที่มีสำเนาหนังสือเดินทางหาย หรือระบบถูกเจาะ มาตรา 37(4) กำหนดให้แจ้งสำนักงานคณะกรรมการภายในเจ็ดสิบสองชั่วโมงนับแต่ทราบเหตุ เว้นแต่การละเมิดนั้นไม่มีความเสี่ยงที่จะกระทบสิทธิของบุคคล และหากมีความเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาด้วย
แผนรับมือที่ใช้ได้จริงควรระบุผู้รับผิดชอบ ขั้นตอนประเมินความเสี่ยง แบบบันทึกเหตุการณ์ และข้อความแจ้งเตือนที่เตรียมไว้ล่วงหน้า การซ้อมแผนปีละครั้งช่วยให้ทีมตัดสินใจได้ทันภายในกรอบเวลา
สัญญากับผู้ประมวลผลข้อมูลและผู้ให้บริการภายนอก
ธุรกิจส่วนใหญ่ส่งข้อมูลให้ผู้ให้บริการภายนอก เช่น ผู้ให้บริการคลาวด์ ระบบเงินเดือน สำนักงานบัญชี บริษัทขนส่ง และเอเจนซีการตลาด มาตรา 40 กำหนดหน้าที่ของผู้ประมวลผลข้อมูล และผู้ควบคุมข้อมูลต้องจัดให้มีข้อตกลงควบคุมการดำเนินงาน (Data Processing Agreement) ระบุวัตถุประสงค์ มาตรการรักษาความปลอดภัย การใช้ผู้รับจ้างช่วง การแจ้งเหตุละเมิด และการคืนหรือลบข้อมูลเมื่อสิ้นสุดสัญญา
สำหรับผู้ให้บริการที่อยู่ต่างประเทศ ต้องตรวจเงื่อนไขการโอนข้อมูลข้ามพรมแดนควบคู่กัน หากสัญญามาตรฐานของผู้ให้บริการเป็นภาษาอังกฤษ ควรสรุปสาระสำคัญเป็นภาษาไทยไว้ในแฟ้ม PDPA ขององค์กร เพื่อให้ทีมงานและผู้ตรวจสอบเข้าใจตรงกัน
คำถามที่พบบ่อย
ร้านค้าออนไลน์ขนาดเล็กต้องทำ PDPA ไหม
ต้อง กฎหมายไม่ได้ยกเว้นตามขนาดธุรกิจ แต่กิจการขนาดเล็กบางประเภทได้รับการผ่อนผันเรื่องการทำ ROPA ตามประกาศคณะกรรมการ ยกเว้นกรณีประมวลผลข้อมูลอ่อนไหวหรือมีความเสี่ยงสูง
ใช้ Privacy Policy จากเว็บอื่นได้ไหม
ไม่ควร นโยบายต้องตรงกับข้อมูลที่ธุรกิจเก็บจริง การคัดลอกทำให้แจ้งข้อมูลผิดต่อเจ้าของข้อมูลและอาจละเมิดลิขสิทธิ์ของผู้เขียนเดิม
คุกกี้ Google Analytics ต้องขอความยินยอมไหม
โดยทั่วไปคุกกี้วิเคราะห์และโฆษณาที่ไม่จำเป็นต่อการทำงานของเว็บ ควรได้รับความยินยอมก่อนเปิดใช้ ตามแนวปฏิบัติที่สำนักงานคณะกรรมการเผยแพร่
ส่งข้อมูลลูกค้าให้บริษัทแม่ในต่างประเทศได้ไหม
ได้ภายใต้เงื่อนไขมาตรา 28–29 เช่น ประเทศปลายทางมีมาตรฐานเพียงพอ มีนโยบายภายในกลุ่มบริษัทที่ได้รับการตรวจสอบ หรือมีมาตรการคุ้มครองที่เหมาะสม
ใช้เวลาทำนานเท่าไร
ขึ้นกับจำนวนระบบและกลุ่มข้อมูล เว็บไซต์ธุรกิจทั่วไปที่มีแบบฟอร์มไม่กี่ชุดใช้เวลาน้อยกว่าองค์กรที่มีหลายสาขาและส่งข้อมูลข้ามประเทศ เราประเมินหลังสำรวจระบบ
แหล่งอ้างอิงทางการ
บริการที่เกี่ยวข้อง
เริ่มจากส่งข้อมูลเบื้องต้น
แจ้งรายละเอียดกรณีของคุณและสิ่งที่ต้องการให้ทีมตรวจ เราจะแจ้งรายการเอกสารและขั้นตอนที่เกี่ยวข้องกับกรณีของคุณ
ติดต่อทีมงาน